Axis Communications lance AXIS OS 13 : cybersécurité renforcée et intégration pour les dispositifs réseau
Axis Communications a annoncé le 13 octobre 2026 le lancement d’AXIS OS 13, une nouvelle version de son système d'exploitation pour dispositifs réseau. Cette mise à jour, basée sur Linux, introduit des mesures de sécurité renforcées et une meilleure intégration des solutions de vidéosurveillance et contrôle d’accès. Elle traite notamment le problème du Year 2038, une limite technique critique pour les infrastructures informatiques.
par Rédaction Lawing Tech (4 min de lecture)
Les innovations clés d’AXIS OS 13 pour la sécurité et l’intégration
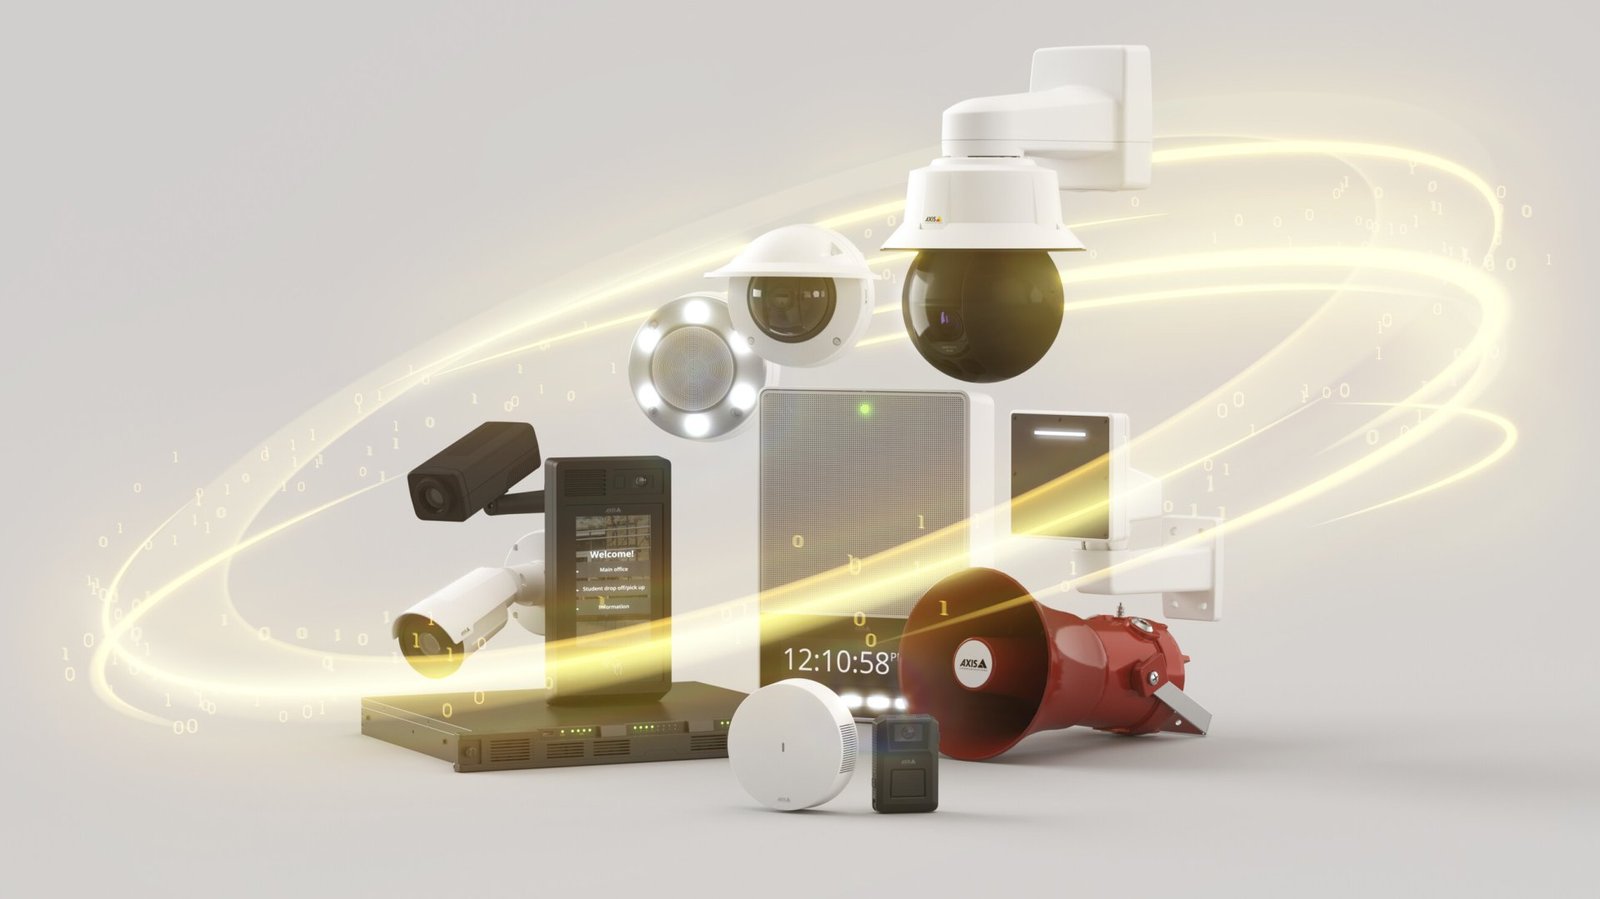
AXIS OS 13 marque une avancée significative dans la gestion des dispositifs réseau d’Axis Communications, avec des fonctionnalités conçues pour répondre aux enjeux actuels de cybersécurité et d’interopérabilité. Parmi les nouveautés, on note l’imposition systématique de connexions HTTPS-only, une exigence de complexité pour les mots de passe et une vérification signée des applications installées. Ces mesures visent à réduire les risques d’intrusions et de compromissions des systèmes, selon les informations fournies par Axis Communications.
L’OS intègre également une mise à jour majeure de VAPIX, le cadre unifié de gestion des configurations des dispositifs. Cette évolution facilite la supervision centralisée des caméras réseau, des systèmes de contrôle d’accès et autres équipements connectés, tout en garantissant une cohérence des paramètres à travers l’ensemble des produits. Björn Hallerborn, expert cité par Axis Communications, souligne que cette approche permet une expérience utilisateur cohérente et une maintenance simplifiée pour les organisations.
AXIS OS est le cœur de plus de 200 produits Axis et de dizaines de millions de dispositifs déployés chez les clients, garantissant une expérience utilisateur cohérente et une sécurité renforcée.
La résolution du problème du Year 2038 et ses implications pour les infrastructures critiques
AXIS OS 13 aborde une problématique technique majeure : le Year 2038 problem, un bug lié à la représentation des dates en informatique qui pourrait entraîner des dysfonctionnements à partir du 19 janvier 2038. En corrigeant cette limite, Axis Communications assure la pérennité de ses dispositifs déployés dans des environnements où la fiabilité à long terme est cruciale, comme les aéroports, les centres urbains ou les infrastructures gouvernementales. Cette correction s’inscrit dans une démarche plus large de fiabilité à long terme et de cybersécurité robuste, comme le précise Axis Communications.
Pour les administrations et entreprises d’Afrique de l’Ouest, où les projets d’infrastructures durables se multiplient, cette mise à jour pourrait offrir une tranquillité d’esprit supplémentaire. Les systèmes de vidéosurveillance et de contrôle d’accès, souvent déployés sur des décennies, bénéficieraient ainsi d’une protection contre les obsolescences logicielles inattendues.
Une approche zero-trust et des mises à jour continues pour les organisations
AXIS OS 13 adopte les principes du modèle zero-trust, une philosophie de sécurité qui suppose qu’aucune entité, interne ou externe, ne doit être considérée comme fiable par défaut. Cette approche se traduit par une gestion sécurisée des dispositifs sur l’ensemble de leur cycle de vie, avec des contrôles d’accès dynamiques et une authentification renforcée. Axis Communications indique que cette version de l’OS aide les organisations à se conformer aux exigences mondiales en cybersécurité pour les deux prochaines années, un point non négligeable dans un contexte où les réglementations locales et internationales se renforcent.
Par ailleurs, AXIS OS 13 maintient la promesse de mises à jour logicielles continues et de composants logiciels transparents, permettant aux utilisateurs de bénéficier d’améliorations sans interruption de service. Cette caractéristique est particulièrement valuable pour les environnements où la continuité de service est une priorité, comme les hôpitaux, les banques ou les plateformes logistiques.
Ce que cela change ici : opportunités pour les entreprises et administrations d’Afrique de l’Ouest
Pour les entreprises et administrations du Bénin et d’Afrique de l’Ouest, AXIS OS 13 pourrait représenter une opportunité de moderniser leurs infrastructures de vidéosurveillance et de contrôle d’accès tout en renforçant leur résilience face aux cybermenaces. Les mesures de sécurité par défaut, comme les connexions HTTPS-only et la vérification signée des applications, réduiraient les risques d’attaques ciblant les dispositifs réseau, souvent utilisés comme porte d’entrée pour des cyberattaques plus larges.
L’intégration renforcée via VAPIX permettrait aux équipes IT et sécurité de collaborer plus efficacement, un atout pour les organisations où les silos entre services peuvent freiner l’adoption de solutions unifiées. Enfin, la résolution du Year 2038 problem offrirait une visibilité à long terme sur les investissements technologiques, un critère essentiel pour les projets publics ou privés nécessitant une planification décennale.
Cependant, l’adoption de cette mise à jour dépendra de la capacité des organisations à mettre à jour leurs dispositifs existants et à former leurs équipes aux nouvelles fonctionnalités. Pour les acteurs locaux, cela pourrait aussi signifier une occasion de repenser leur stratégie de maintenance et de cybersécurité, en alignant leurs pratiques sur les standards internationaux.
Sources
- AXIS OS 13 takes cybersecurity and integration to new heightsAxis Communications, 13 octobre 2026
Préparé par la veille de Lawing Tech à partir des sources citées. Notre charte éditoriale