
Salut, je charge le site

Lawing Tech

​

Aller au contenu
Lawing Tech

Veille technologique

Actualités

Ce qui compte en cybersécurité, cloud et télécoms, vidéosurveillance, logiciels, intelligence artificielle et numérique public, avec l'essentiel de la tech au Bénin et dans le monde. Chaque article s'appuie sur des sources publiques, citées en fin d'article.

Chargement des actualités

Retour aux actualités

Amazon ECS Gateway : une solution clé en main pour simplifier l'ingress networking des conteneurs ECS

Amazon Web Services (AWS) a annoncé le lancement d'Amazon ECS Gateway, une solution d'ingress entièrement gérée pour les services conteneurisés exécutés sur Amazon Elastic Container Service (Amazon ECS). Cette innovation vise à simplifier la configuration réseau et à réduire la charge opérationnelle pour les équipes techniques, tout en clarifiant les rôles entre les équipes plateforme et application.

par Rédaction Lawing Tech (3 min de lecture)
Amazon ECS Gateway : une solution clé en main pour simplifier l'ingress networking des conteneurs ECS
Vidéo : Introduction to Amazon Elastic Container Service (ECS) | Amazon Web Services (Amazon Web Services, YouTube)

Une solution d'ingress entièrement automatisée pour les services conteneurisés

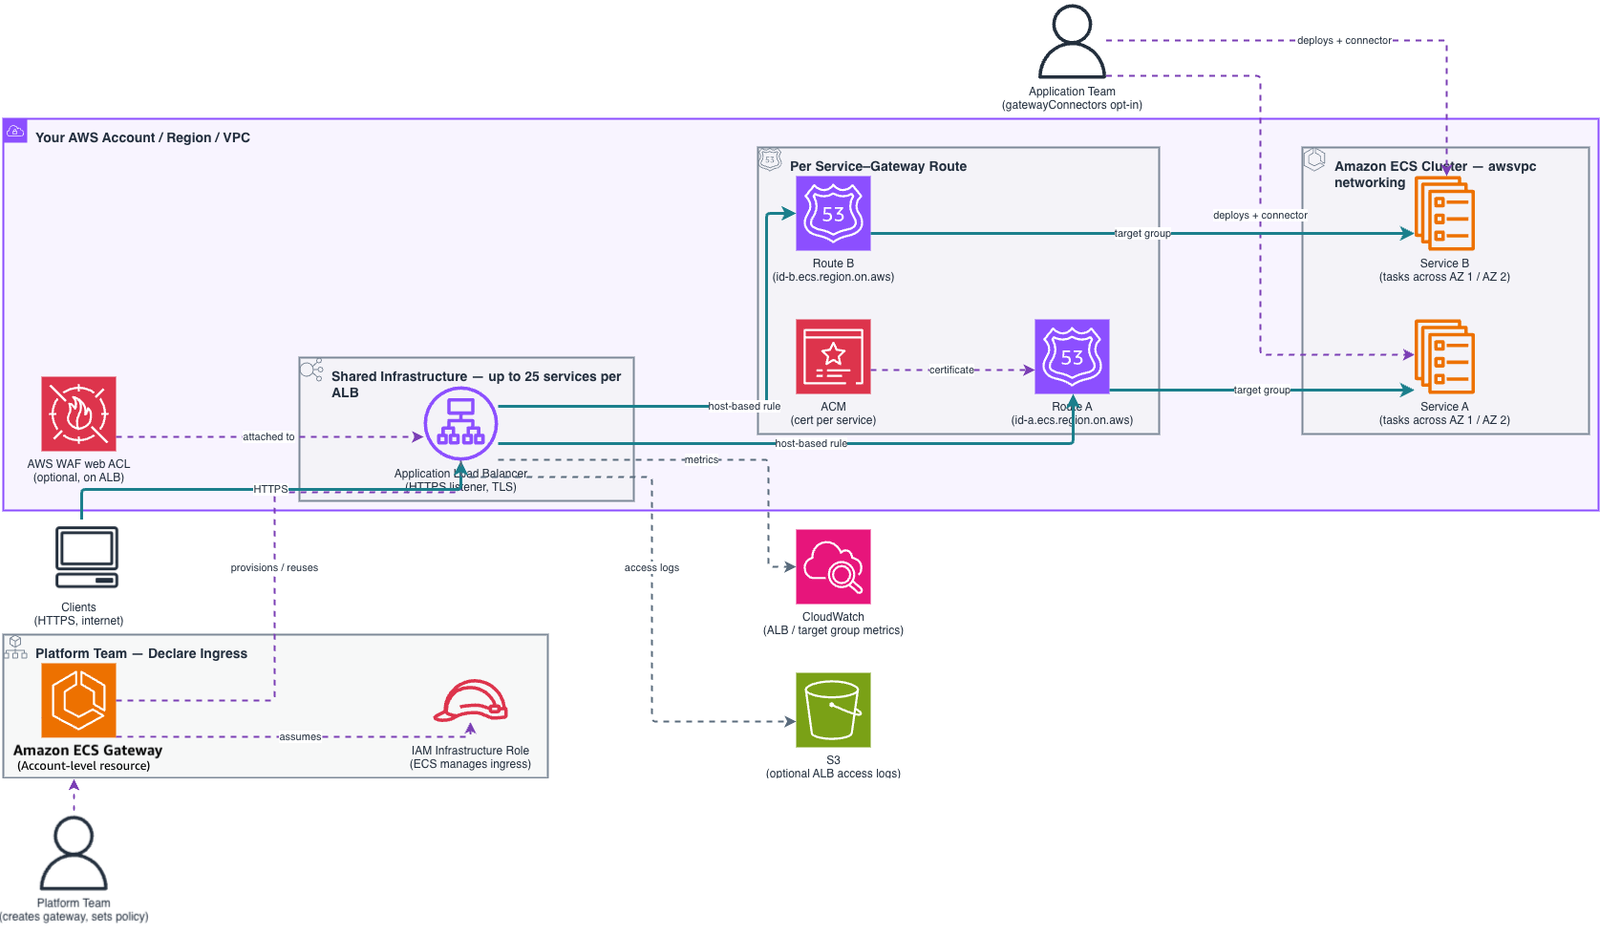
Amazon ECS Gateway élimine les tâches manuelles liées à la configuration de l'ingress networking pour les services conteneurisés. Selon le AWS News Blog, cette solution dynamique provisionne automatiquement les infrastructures nécessaires, y compris les sous-réseaux, les groupes de sécurité, les certificats TLS via AWS Certificate Manager (ACM), les règles des listeners et les ACLs web via AWS WAF.

Amazon ECS Gateway introduit une séparation claire des responsabilités entre les équipes plateforme et application, éliminant ainsi les besoins en expertise réseau pour les équipes opérationnelles.
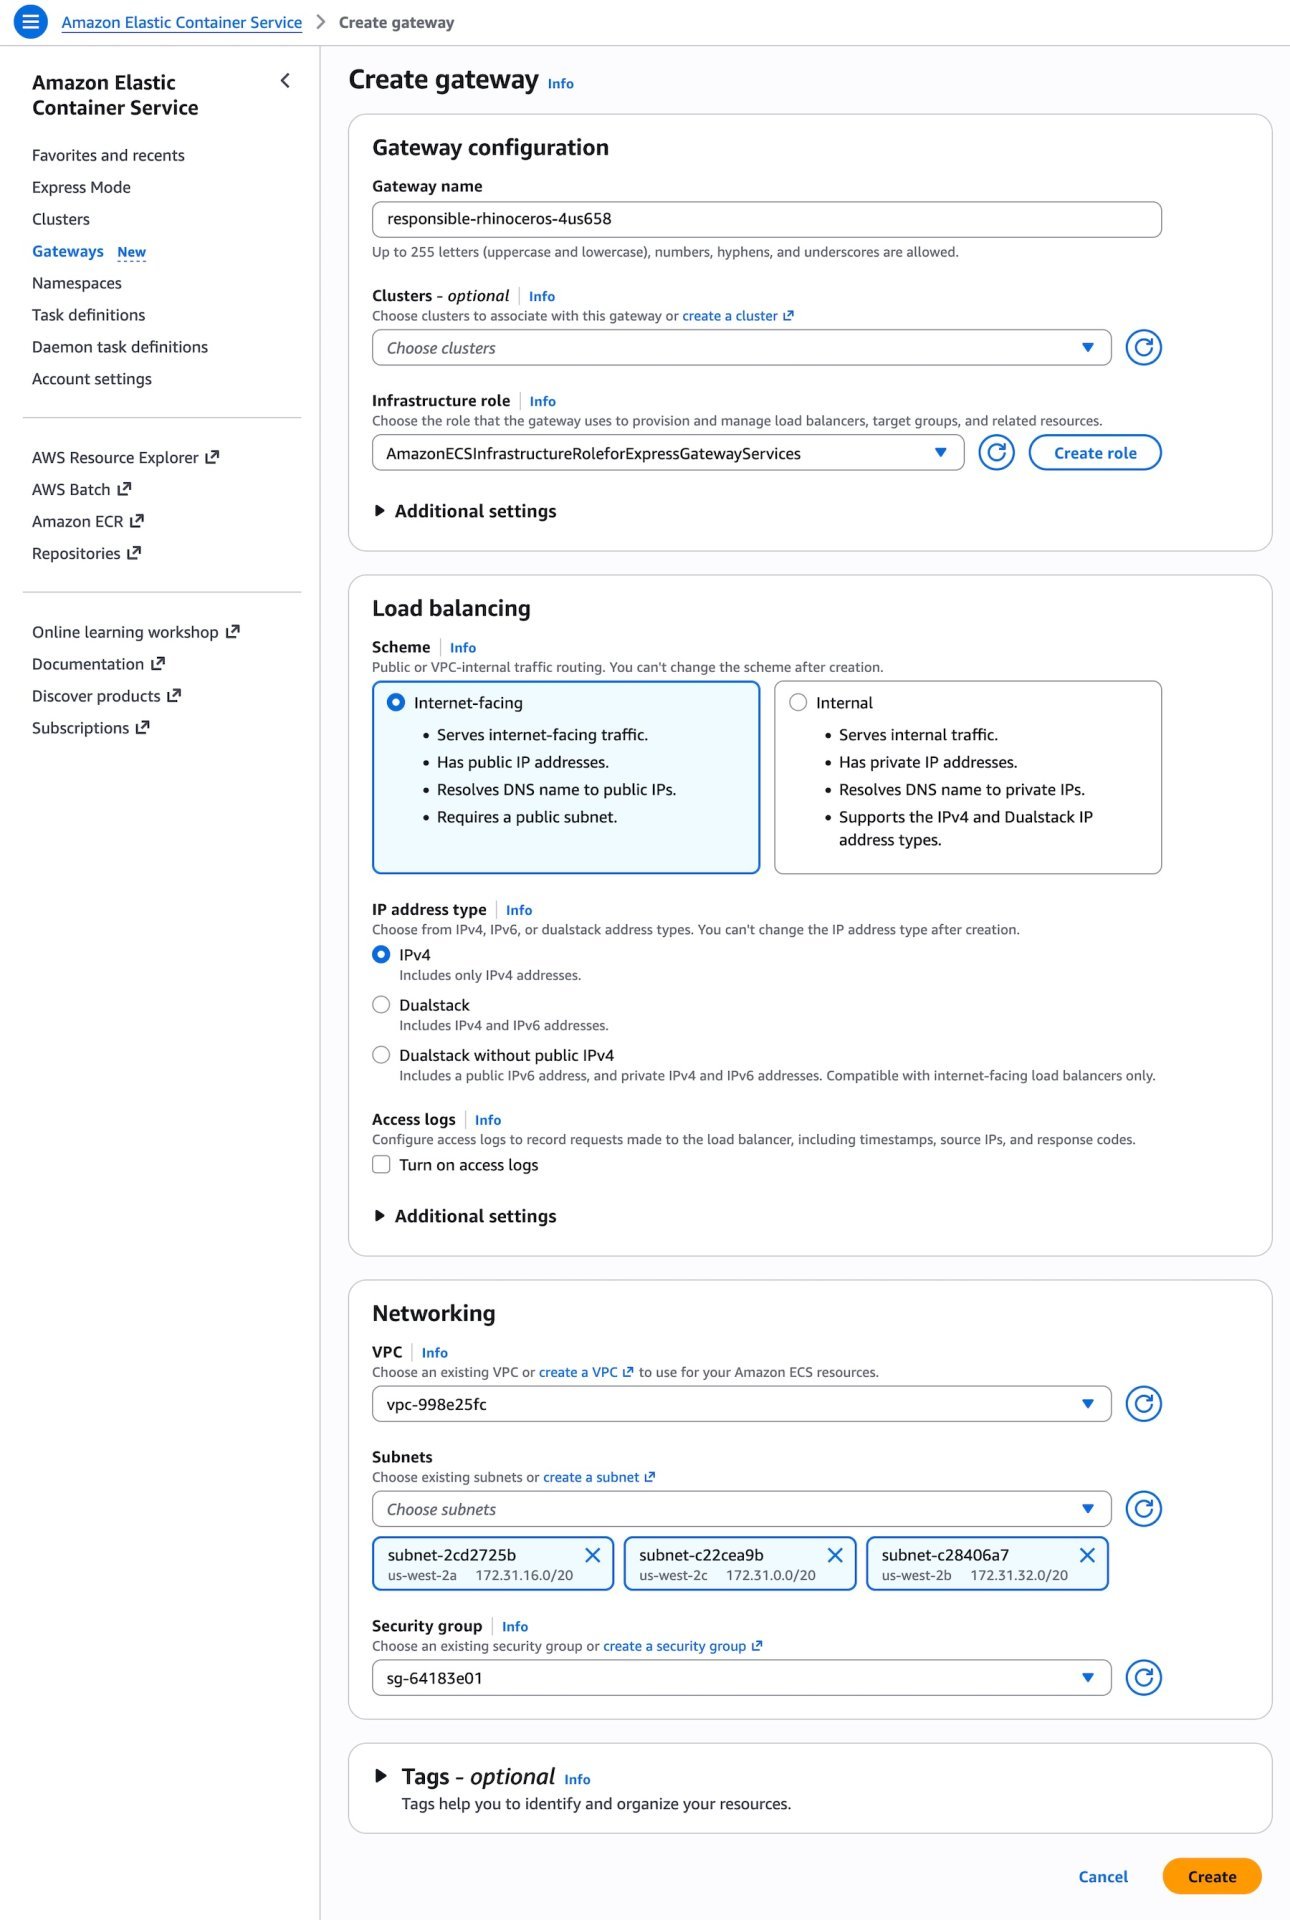
Image : Amazon Web Services (image officielle)

Séparation claire des responsabilités entre équipes plateforme et application

L'une des principales innovations d'Amazon ECS Gateway réside dans sa capacité à définir une séparation nette des responsabilités. Les équipes plateforme peuvent désormais configurer des standards réseau organisationnels dans une seule configuration de gateway, incluant les paramètres de sécurité et les règles de trafic. Les équipes application, quant à elles, intègrent simplement leurs services en ajoutant un paramètre de connexion à la gateway lors de la création ou de la mise à jour d'un service, sans nécessiter d'expertise réseau spécifique, comme le souligne le communiqué officiel d'AWS.
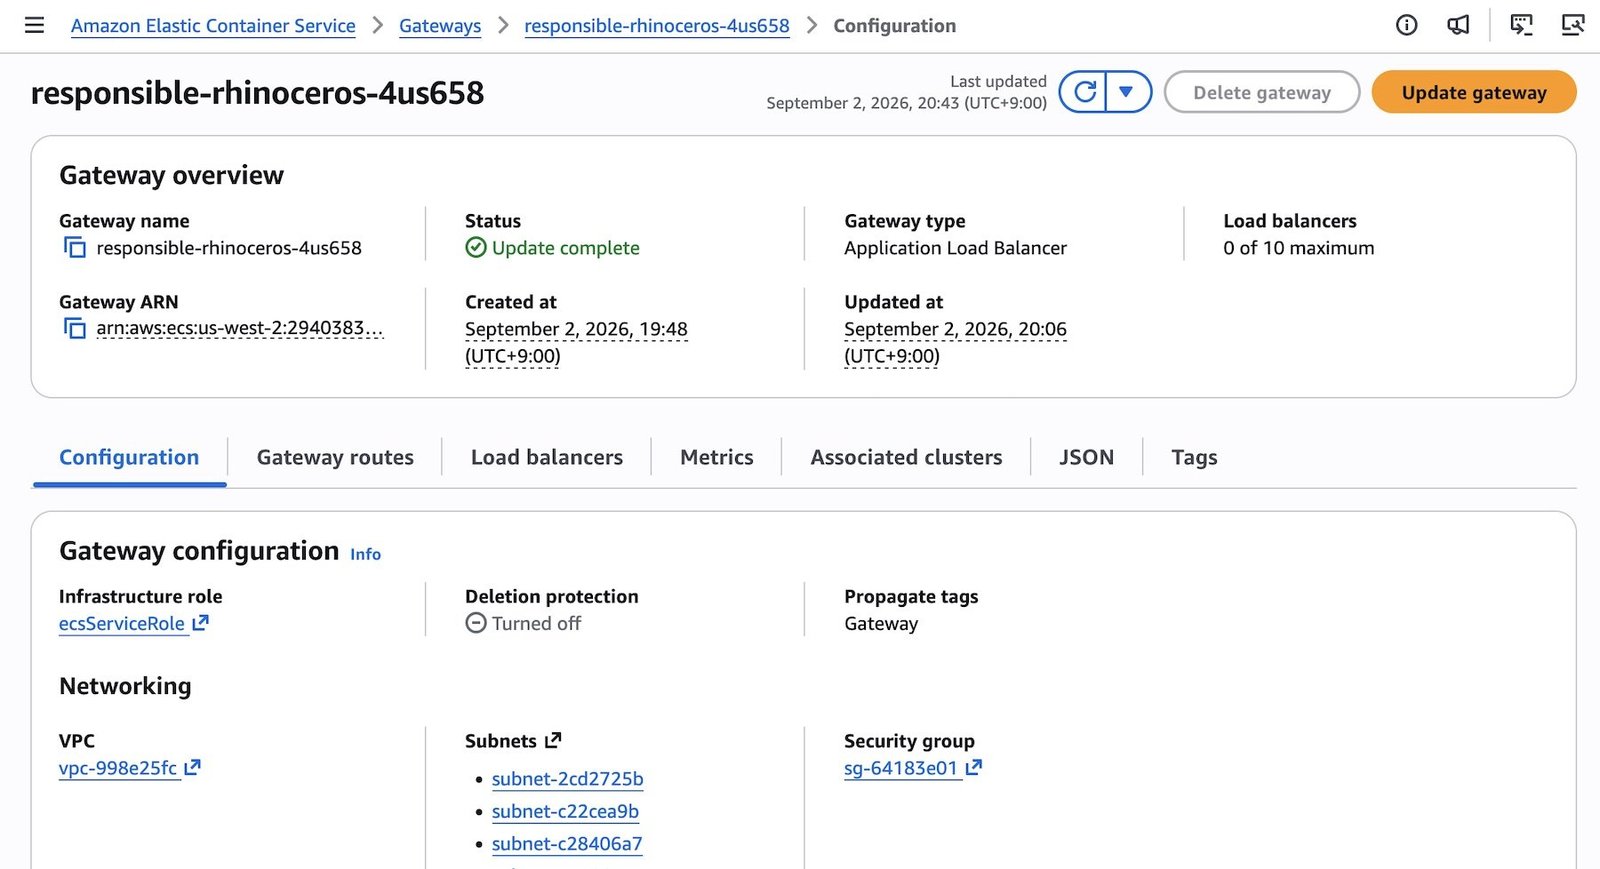
Image : Amazon Web Services (image officielle)

Optimisation des ressources et gestion automatisée des load balancers

ECS Gateway utilise des Application Load Balancers (ALBs) avec un routage basé sur l'hôte, permettant à jusqu'à 25 services de partager un seul ALB. AWS gère également le cycle de vie des ALBs, les provisionnant au besoin et les supprimant lorsqu'ils ne sont plus nécessaires. Cette approche réduit la complexité et optimise l'utilisation des ressources, comme indiqué dans la documentation technique. Une gateway peut être associée à jusqu'à 10 000 clusters, et un cluster peut supporter jusqu'à cinq associations de gateway, offrant une scalabilité adaptée aux environnements complexes.
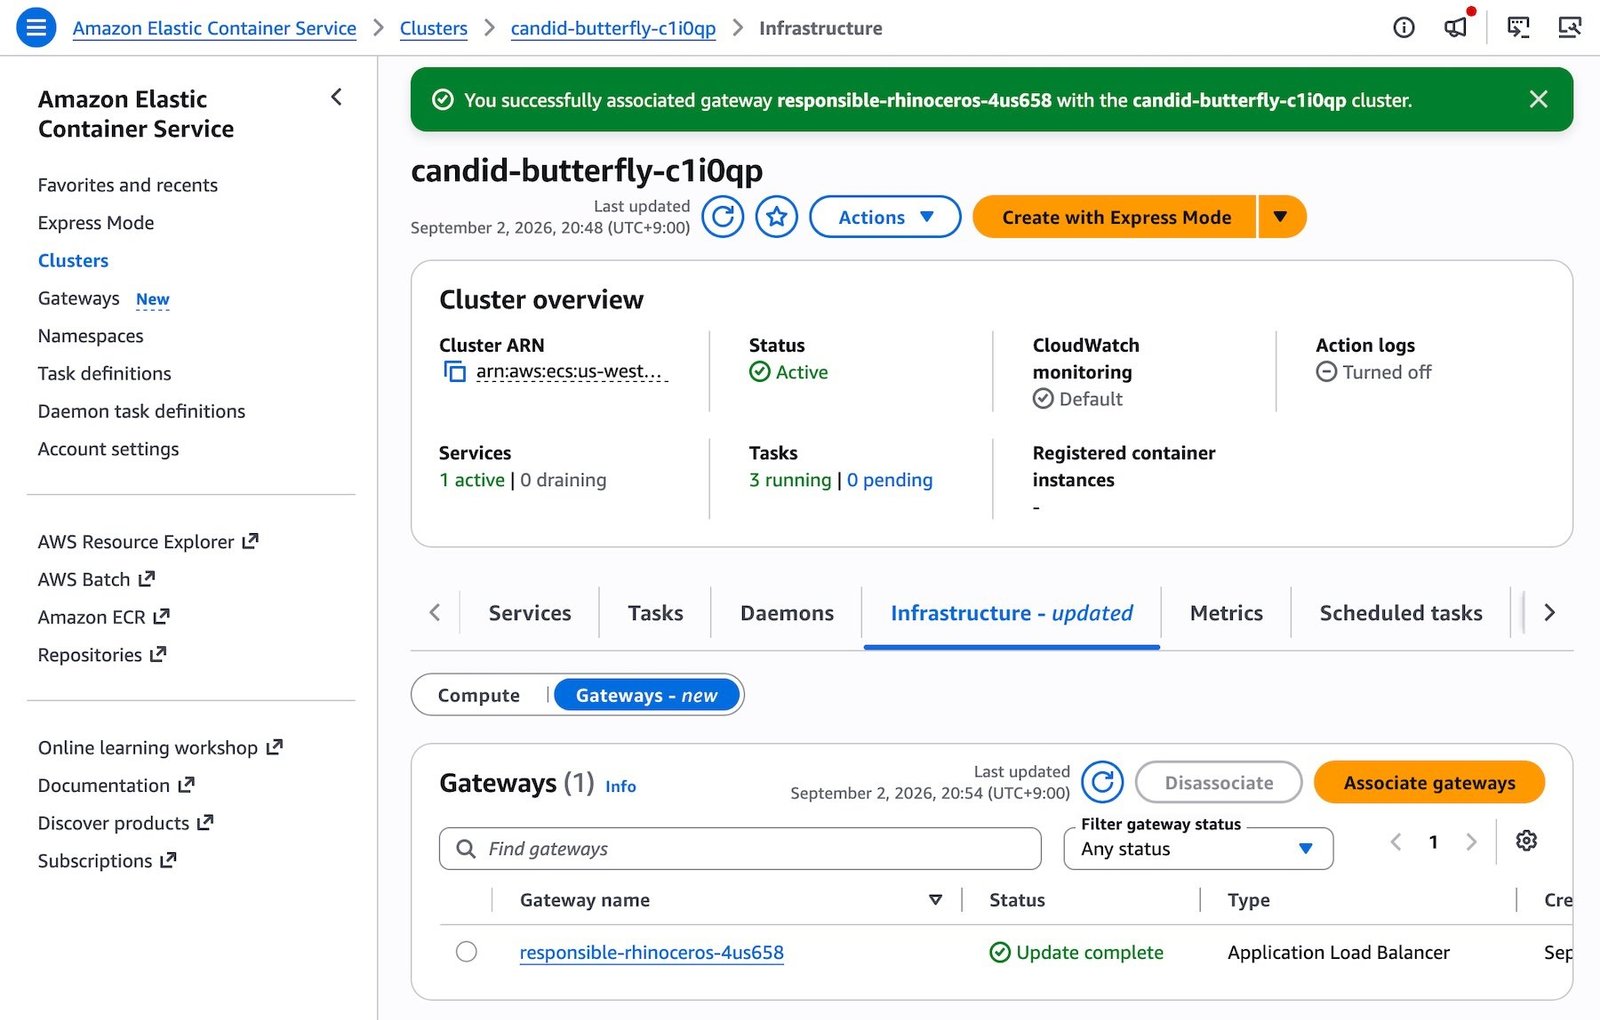
Image : Amazon Web Services (image officielle)

Adoption progressive et contrôle d'accès renforcé

Les services ECS existants utilisant déjà leurs propres load balancers peuvent adopter ECS Gateway de manière incrémentielle en mettant à jour leur définition de service. Les équipes plateforme conservent le contrôle d'accès en associant les gateways aux clusters et en utilisant des politiques IAM pour restreindre les déploiements, comme précisé par AWS. Chaque service bénéficie également d'un nom d'hôte DNS unique, fournissant un point d'accès prêt à l'emploi dès la fin du provisionnement.

Ce que cela change ici

Pour les entreprises et administrations du Bénin et d'Afrique de l'Ouest, cette solution pourrait simplifier significativement la gestion des infrastructures conteneurisées, souvent complexe en raison des contraintes de compétences locales en matière de réseau. Les équipes techniques pourraient se concentrer sur le développement et l'optimisation des applications plutôt que sur la configuration réseau, réduisant ainsi les coûts opérationnels et les risques d'erreurs. Les organisations utilisant déjà AWS pourraient également migrer progressivement leurs services vers cette nouvelle solution, sans interruption de service.

De plus, la capacité à partager des ALBs entre plusieurs services pourrait réduire les coûts liés à l'infrastructure pour les petites et moyennes entreprises (PME) et les startups, souvent limitées par des budgets serrés. Enfin, la séparation claire des rôles entre équipes plateforme et application pourrait améliorer la collaboration et la productivité au sein des équipes IT, un atout majeur pour les organisations en pleine digitalisation.

Sources

  1. Introducing Amazon ECS Gateway: A fully-managed ingress solution for ECS servicesAWS News Blog, 20 octobre 2026

Préparé par la veille de Lawing Tech à partir des sources citées. Notre charte éditoriale

Dernières publications

  1. Gallagher Security obtient l'approbation NPSA pour son clavier biométrique High Sec T30 : une référence en sécurité critique
  2. Stanbic Bank Ghana et RD Technologies testent les stablecoins pour les paiements transfrontaliers B2B vers l'Asie
  3. Le CERT-FR alerte sur des vulnérabilités critiques exploitées : de Windows à Danfoss, les systèmes sous surveillance
  4. TwelveLabs Pegasus 1.5 sur Amazon Bedrock : segmentation vidéo et traitement en temps réel désormais accessibles
  5. L’ARCEP Bénin publie la liste actualisée des équipements radioélectriques et terminaux agréés au 30 septembre 2026
  6. CÉDÉAO et AES : un accord-cadre de coopération en préparation après la réunion ministérielle de Dakar
  7. Attaque de drone contre le chimiquier Wine Trader : neuf marins béninois parmi les disparus en mer Noire
  8. SiteGuard Server Edition : une faille critique (CVE-2026-106931) exploitée pour prendre le contrôle des serveurs
  9. Le Conseil de Régulation rejette les présomptions d’irrégularités dans le Programme GBESSOKE : quelles conséquences pour les acteurs publics et privés ?
  10. Attaque en chaîne via ConnectWise Cloud Backup : comment des pirates ont exploité Microsoft 365
  11. Databricks généralise les transactions multi-énoncés sur son lakehouse : une révolution pour la cohérence des données
  12. La CMA britannique envisage un statut stratégique pour Microsoft dans les logiciels professionnels
  13. La GSMA révèle comment des réformes numériques pourraient connecter 1,13 million de Malgaches supplémentaires d’ici 2031
  14. Badlands Security rachète Cosmic Fischer : une consolidation des solutions de sécurité à New York
  15. L’ARMP exclut un PRMP de la commande publique pour cinq ans : les principes d’égalité et de transparence bafoués
  16. BlockStrap : une faille critique dans Magento et Adobe Commerce expose les serveurs à l'exécution de code arbitraire
  17. AWS utilise Amazon Bedrock AgentCore pour surveiller la qualité des agents IA en production et corriger les erreurs critiques
  18. GCB Bank PLC rejoint le CIPS pour accélérer les paiements en yuan entre le Ghana et la Chine
  19. Acteurs de menace exploitent une faille critique dans Collabora Online pour compromettre Nextcloud
  20. La CNIL lève l’injonction contre Google après mise en conformité sur cookies et publicités dans Gmail
  21. Lumana et Convergint unissent leurs forces pour une vidéosurveillance IA mondiale
  22. L’ARMP forme les acteurs publics au Référentiel d’audit technique des marchés publics au CREFCoP
  23. Palo Alto Networks alerte sur une faille critique CVE-2026-0322 exploitée dans des attaques ciblant ses pare-feux
  24. MTN lance un Hackathon 2026 pour accélérer l’IA, la fintech et le réseau AI-RAN en Afrique
  25. Airtel Gabon et ZTE lancent la première antenne Massive MIMO FDD+TDD en Afrique centrale
  26. Axis Communications lance AXIS OS 13 : cybersécurité renforcée et intégration pour les dispositifs réseau
  27. Le FGI-AC 2026 à N’Djamena : souveraineté numérique et innovation en Afrique centrale
  28. UTA0576 exploite trois failles zero-day dans Ivanti Connect Secure : accès root et vol d’identifiants en cours
  29. Amazon Bedrock et AWS lancent des agents IA capables de payer automatiquement des ressources web protégées
  30. HID Professional Services déploie les cartes Crescendo pour moderniser l’accès physique et préparer FIDO2
  31. BCEAO et BAD unissent leurs forces pour booster le financement du développement en Afrique de l’Ouest
  32. Ledger découvre un implant matériel frauduleux dans des portefeuilles vendus par CryptoBilis : 86 millions de dollars en crypto volés
  33. Amazon Bedrock étend l'accès aux modèles GPT-6 Sol, Luna et Astra en Asie du Sud-Est et à Taïwan via une inférence croisée
  34. Cloud Temple lance un consortium européen pour un cloud souverain et sécurisé avec Thales, Bull et le CEA
  35. Incident malware chez Nippon Columbia : 8,6 millions de données clients exposées sans atteinte à Daiichi Kosho
  36. OrcaRouter lance OrcaCyber Zero 1.5 : un modèle dédié à la cybersécurité avec une fenêtre de contexte d’1 million de tokens
  37. ABLOY étend sa solution CUMULUS aux cylindres pour un accès sans clé via mobile, renforçant sécurité et gestion flexible
  38. La Californie lance un tableau de bord unifié pour la santé comportementale grâce à Databricks
  39. Le Bénin lance sa stratégie IA et cybersécurité : la CDSI 2026 pose les bases d’un écosystème numérique local
  40. Hitachi Energy alerte sur deux vulnérabilités critiques dans REB500 : risques de déni de service et corruption mémoire

Toutes les actualités