
Gallagher Security obtient l'approbation NPSA pour son clavier biométrique High Sec T30 : une référence en sécurité critique
Gallagher Security annonce que son terminal High Sec T30 Keypad Reader a obtenu l'approbation de la National Protective Security Authority (NPSA) du Royaume-Uni, une certification reconnue comme référence pour les environnements à sécurité maximale. Ce dispositif, conçu pour les sites où aucun compromis n'est acceptable, intègre des technologies de pointe comme le chiffrement FIPS 140-3 et une détection optique de manipulation. Selon Jason Hunter, responsable sécurité chez Gallagher, cette certi
par Rédaction Lawing Tech (4 min de lecture)
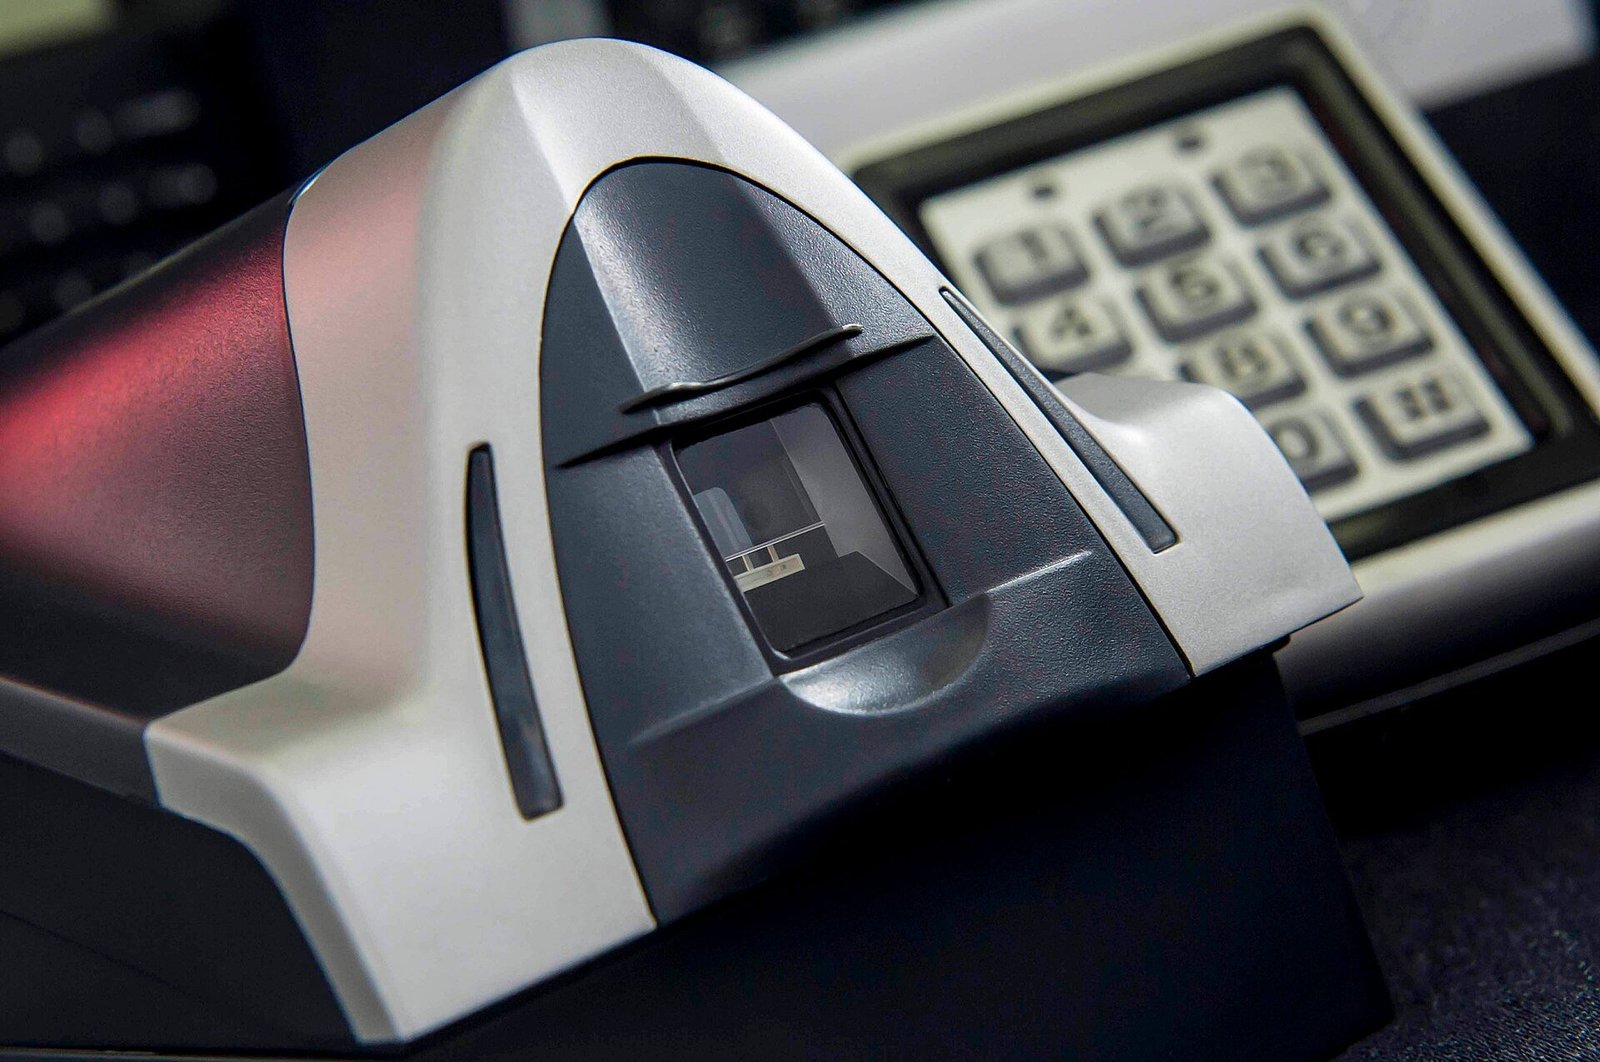
Les critères techniques qui font du High Sec T30 un standard pour les sites ultra-sécurisés
Le High Sec T30 Keypad Reader se distingue par une combinaison de fonctionnalités conçues pour résister aux menaces les plus avancées. D'après les sources, il supporte les technologies de badges MIFARE DESFire EV1, EV2 et EV3, tout en assurant une communication sécurisée via le protocole HBUS et un stockage cryptographique certifié FIPS 140-3. Cette norme américaine, exigeante en matière de résistance aux attaques, garantit une protection renforcée des données sensibles.
Le terminal intègre par ailleurs une détection optique de manipulation à l'arrière, un verrouillage physique par clé dédiée avec indication de l'état des zones d'alarme, et des certifications environnementales IP68 (résistance à l'immersion) et IK09 (protection contre les chocs). Son design compact, sans écran, en fait un choix adapté aux espaces restreints où la discrétion est cruciale, comme le souligne Sean Kelly, responsable produit chez Gallagher : « Designed for sites where security cannot be compromised, le T30 offre un format pratique pour les situations où aucun affichage n'est nécessaire. »
Les organisations responsables d'infrastructures critiques ont besoin de confiance que leurs solutions de sécurité aient été évaluées par des standards gouvernementaux indépendants et exigeants.
L'approbation NPSA : un sésame pour les marchés gouvernementaux et critiques
L'obtention de la certification NPSA (National Protective Security Authority) sous le standard « Readers and Keypads » positionne le High Sec T30 comme une solution validée par les autorités britanniques pour les sites à enjeux nationaux. Selon Jason Hunter, cette approbation est « reconnue comme un benchmark pour l'excellence en sécurité », et renforce la crédibilité de Gallagher auprès des clients exigeants, notamment dans les secteurs de la défense, des infrastructures critiques et des gouvernements. La NPSA, dépendante du ministère de l'Intérieur britannique, évalue les produits selon des critères alignés sur les besoins des agences de sécurité du Royaume-Uni et de l'Union européenne.
Gallagher n'est pas nouveau dans ce domaine : l'entreprise avait déjà obtenu en janvier 2026 les certifications CAPSS 2021 et AACS 2022 pour ses solutions Command Centre et High Security Controller 6000, puis pour le High Security C7000. Le T30 s'inscrit donc dans une stratégie globale de conformité aux standards les plus stricts, comme le rappelle Sean Kelly : « Les organisations responsables d'infrastructures critiques ont besoin de confiance, et cette certification apporte la preuve indépendante que nos solutions répondent à des exigences gouvernementales rigoureuses. »
Ce que cela change ici : opportunités pour les infrastructures béninoises et ouest-africaines
Pour les entreprises et administrations du Bénin et d'Afrique de l'Ouest, où la sécurisation des données et des accès devient une priorité avec la digitalisation des services publics et la multiplication des cybermenaces, cette certification ouvre des perspectives. Les sites sensibles comme les centres de données gouvernementaux, les aéroports, les centrales électriques ou les installations pétrolières pourraient bénéficier de solutions éprouvées dans des environnements comparables, notamment ceux régis par des normes européennes ou britanniques. Par exemple, des projets comme le Plan National de Développement des Infrastructures Numériques au Bénin pourraient intégrer des dispositifs comme le High Sec T30 pour sécuriser les accès physiques aux data centers ou aux salles de contrôle.
De plus, la compatibilité du terminal avec des technologies comme MIFARE DESFire EV1, déjà déployées dans certains pays africains pour les cartes d'identité biométriques ou les badges professionnels, faciliterait son adoption. Les administrations locales pourraient ainsi standardiser leurs systèmes d'accès tout en renforçant leur résilience face aux tentatives de piratage ou de contournement. Enfin, la certification NPSA pourrait servir d'argument commercial pour les intégrateurs de sécurité béninois ou régionaux souhaitant proposer des solutions alignées sur des références internationales, un atout dans un marché où la confiance dans les fournisseurs reste un critère clé.
Un écosystème élargi : Gallagher et ses partenaires pour des déploiements clés en main
Gallagher Security ne se limite pas à la vente de terminaux : l'entreprise propose des solutions intégrées incluant contrôle d'accès, gestion des identités et surveillance vidéo, comme en témoigne son portefeuille de produits certifiés NPSA. Au Bénin, des acteurs comme la SOGEBANK ou des opérateurs d'infrastructures critiques pourraient s'intéresser à ces offres pour moderniser leurs systèmes de sécurité physique. La compatibilité du High Sec T30 avec des technologies existantes, comme les badges MIFARE Classic ou Plus encore utilisés dans certaines administrations, réduirait les coûts de migration.
Par ailleurs, la mention par Gallagher de son expérience dans la protection d'infrastructures gouvernementales et militaires renforce sa crédibilité auprès des décideurs africains, notamment dans des pays où les partenariats avec des acteurs européens sont perçus comme un gage de fiabilité. Des projets comme la sécurisation des frontières ou des zones économiques spéciales pourraient ainsi s'appuyer sur des références similaires pour justifier leurs investissements en sécurité physique.
Sources
- Gallagher Security announces NPSA compliance for T30 KeypadSecurity Journal UK, 19 octobre 2026
- Gallagher reveals NPSA compliance for the T30 Keypad ReaderInternational Security Journal, 16 octobre 2026
Préparé par la veille de Lawing Tech à partir des sources citées. Notre charte éditoriale