
Salut, je charge le site

Lawing Tech

​

Aller au contenu
Lawing Tech

Veille technologique

Actualités

Ce qui compte en cybersécurité, cloud et télécoms, vidéosurveillance, logiciels, intelligence artificielle et numérique public, avec l'essentiel de la tech au Bénin et dans le monde. Chaque article s'appuie sur des sources publiques, citées en fin d'article.

Chargement des actualités

Retour aux actualités

Anthropic lance sandbox-runtime (srt) : un outil open-source pour sécuriser les agents IA sans conteneurs

Anthropic a ouvert le projet sandbox-runtime (srt), un outil de sandboxing au niveau système conçu pour restreindre les accès aux fichiers et au réseau des agents IA, sans nécessiter de conteneurs. Développé initialement pour Claude Code, il limite les invites de permission de 84 % selon les tests internes. Voici ses mécanismes et ses limites techniques.

par Rédaction Lawing Tech (2 min de lecture)
Making Claude Code safer with sandboxing

Un outil open-source pour isoler les agents IA au niveau système

Anthropic a publié sandbox-runtime (srt), un outil open-source sous licence Apache 2.0, conçu pour restreindre les accès aux fichiers et au réseau des processus exécutés par des agents IA. Contrairement aux solutions basées sur des conteneurs comme Docker, srt opère directement au niveau du système d’exploitation, sans nécessiter de virtualisation. Selon la MarkTechPost, cet outil a été développé pour répondre à des risques spécifiques : sans isolation réseau, un agent IA pourrait exfiltrer des clés SSH, et sans isolation des fichiers, il pourrait s’échapper de la sandbox pour accéder au réseau.
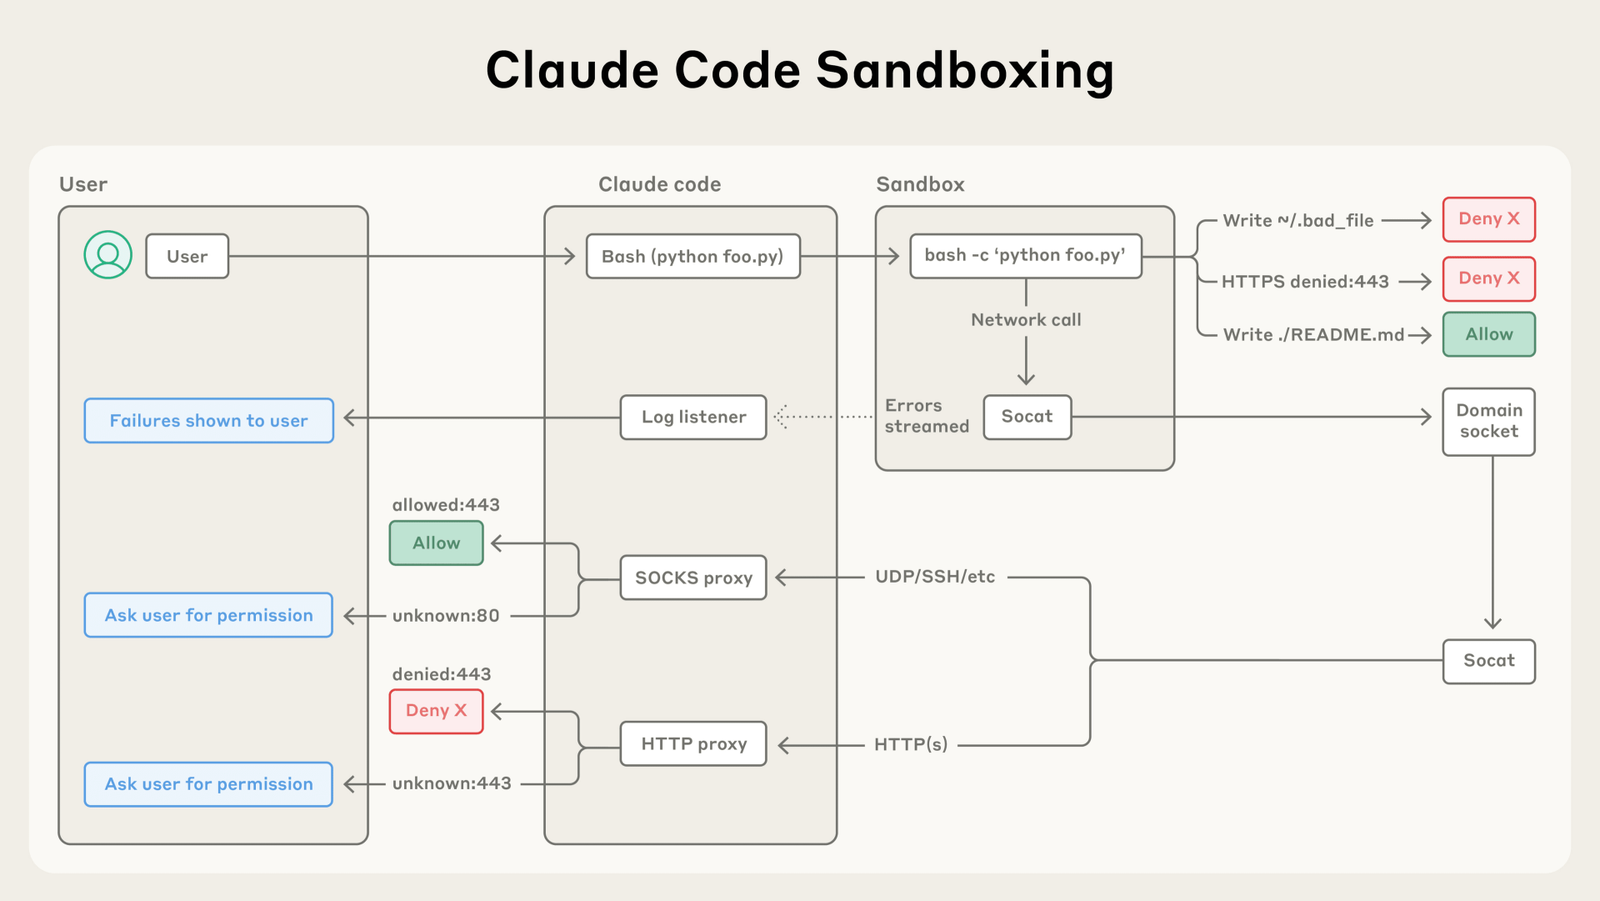
Sans isolation réseau, un prompt-injected agent pourrait exfiltrer des clés SSH, et sans isolation des fichiers, il pourrait s’échapper de la sandbox pour accéder au réseau.

Claude Code's sandboxing architecture isolates code execution with filesystem and network controls, automatically allowing safe operations,
Image : Claude Code's sandboxing architecture isolates code execution with filesystem and network controls, automatically allowing safe operations, (Anthropic, image officielle)

Fonctionnalités techniques et compatibilité par système d’exploitation

Le sandbox-runtime utilise des mécanismes différents selon le système d’exploitation. Sur macOS, il repose sur sandbox-exec avec des profils dynamiques générés par Seatbelt, nécessitant uniquement ripgrep comme dépendance. Sur Linux, il emploie bubblewrap pour supprimer le réseau du namespace, avec socat et ripgrep en support. La version Windows, encore en phase alpha, utilise un compte dédié srt-sandbox, le pare-feu Windows Filtering Platform (WFP) et des ACLs de fichiers explicites. Cependant, certaines limitations subsistent, comme l’incompatibilité avec les outils utilisant la pile TLS de Windows (PowerShell, .NET HttpClient, etc.) ou les requêtes HTTPS via PowerShell et winget, selon les détails fournis par whatisagenticai.net.

Réduction des invites de permission et configuration avancée

Anthropic indique que l’utilisation de srt a permis de réduire les invites de permission de 84 % dans l’environnement interne de Claude Code, son modèle d’IA. L’outil permet de configurer des listes de domaines autorisés ou refusés, des wildcards pour les noms de domaine, ainsi que des ports spécifiques. Les accès en lecture sont autorisés par défaut, tandis que les accès en écriture sont bloqués sauf exception explicite. Les règles de sécurité sont définies dans un fichier ~/.srt-settings.json, et l’outil supporte des fonctionnalités comme les politiques réseau allow-only, l’autorisation de sockets Unix et une terminaison TLS expérimentale, comme détaillé dans le dépôt GitHub cité par AI Weekly.

Ce que cela change ici : implications pour les entreprises et administrations d’Afrique de l’Ouest

Pour les entreprises et administrations d’Afrique de l’Ouest, où la sécurisation des infrastructures numériques est un enjeu croissant, sandbox-runtime pourrait offrir une solution légère et efficace pour limiter les risques liés à l’exécution d’agents IA. Son absence de dépendance aux conteneurs pourrait simplifier son déploiement sur des environnements hétérogènes, souvent rencontrés dans les PME et les institutions publiques. Cependant, les limitations techniques, notamment sur Windows, pourraient nécessiter des adaptations locales. Les organisations utilisant des outils comme Claude Code ou développant leurs propres agents IA pourraient tirer parti de srt pour renforcer la sécurité des données sensibles, à condition de tester ses compatibilités avec leurs infrastructures existantes.

Sources

  1. Meet Anthropic’s sandbox-runtime: OS-Level Sandboxing for AI Agents, No ContainersMarkTechPost, 24 octobre 2026
  2. Anthropic Sandbox Runtime (srt): What It Is, Explainedwhatisagenticai.net, 24 octobre 2026
  3. Anthropic Open-Sources Claude Code Sandbox Under Apache 2.0AI Weekly, 24 octobre 2026

Préparé par la veille de Lawing Tech à partir des sources citées. Notre charte éditoriale

Dernières publications

  1. LiteLLM 1.107.0 compromis : une attaque par hooks Python vole des identifiants sensibles dans les environnements professionnels
  2. Moonshot AI lance Kimi K3.1 Pro : un modèle open-weight de 2,8T/104B avec un contexte de 1 million de tokens
  3. SafePay Ransomware : 600 organisations ciblées, les autorités alertent sur une menace active
  4. Le Kazakhstan déploie 400 GPUs NVIDIA pour accélérer son écosystème d'intelligence artificielle
  5. pgrecon 0.7.3 : un outil open-source pour migrer Oracle vers PostgreSQL avec transparence et limites claires
  6. PCSC Security et Davista.ai révolutionnent la gestion d’accès avec l’intelligence prédictive
  7. La CEDEAO accélère le déploiement d’ECOQMARK et renforce la certification des compétences en énergies renouvelables
  8. PHP publie des correctifs d'urgence pour deux failles critiques exploitées avant leur divulgation officielle
  9. Google Research valide un modèle d'IA pour évaluer l'âge gestationnel sans expert en échographie
  10. Hanwha Vision lance le SPS-A8016 : une caméra tout-en-un pour sécuriser les espaces intérieurs avec IA et audio
  11. Digital Africa investit dans ChipChip pour révolutionner l’agriculture numérique en Éthiopie
  12. PHP publie des correctifs d'urgence pour deux failles critiques RCE non détaillées le 21 octobre 2026
  13. i14 optimise son modèle Laplace 3B sur AWS Trainium2 avec PyTorch pour une attention linéaire ultra-efficace
  14. Amazon ECS Gateway : une solution clé en main pour simplifier l'ingress networking des conteneurs ECS
  15. Gallagher Security obtient l'approbation NPSA pour son clavier biométrique High Sec T30 : une référence en sécurité critique
  16. Stanbic Bank Ghana et RD Technologies testent les stablecoins pour les paiements transfrontaliers B2B vers l'Asie
  17. Le CERT-FR alerte sur des vulnérabilités critiques exploitées : de Windows à Danfoss, les systèmes sous surveillance
  18. TwelveLabs Pegasus 1.5 sur Amazon Bedrock : segmentation vidéo et traitement en temps réel désormais accessibles
  19. L’ARCEP Bénin publie la liste actualisée des équipements radioélectriques et terminaux agréés au 30 septembre 2026
  20. CÉDÉAO et AES : un accord-cadre de coopération en préparation après la réunion ministérielle de Dakar
  21. Attaque de drone contre le chimiquier Wine Trader : neuf marins béninois parmi les disparus en mer Noire
  22. SiteGuard Server Edition : une faille critique (CVE-2026-106931) exploitée pour prendre le contrôle des serveurs
  23. Le Conseil de Régulation rejette les présomptions d’irrégularités dans le Programme GBESSOKE : quelles conséquences pour les acteurs publics et privés ?
  24. Attaque en chaîne via ConnectWise Cloud Backup : comment des pirates ont exploité Microsoft 365
  25. Databricks généralise les transactions multi-énoncés sur son lakehouse : une révolution pour la cohérence des données
  26. La CMA britannique envisage un statut stratégique pour Microsoft dans les logiciels professionnels
  27. La GSMA révèle comment des réformes numériques pourraient connecter 1,13 million de Malgaches supplémentaires d’ici 2031
  28. Badlands Security rachète Cosmic Fischer : une consolidation des solutions de sécurité à New York
  29. L’ARMP exclut un PRMP de la commande publique pour cinq ans : les principes d’égalité et de transparence bafoués
  30. BlockStrap : une faille critique dans Magento et Adobe Commerce expose les serveurs à l'exécution de code arbitraire
  31. AWS utilise Amazon Bedrock AgentCore pour surveiller la qualité des agents IA en production et corriger les erreurs critiques
  32. GCB Bank PLC rejoint le CIPS pour accélérer les paiements en yuan entre le Ghana et la Chine
  33. Acteurs de menace exploitent une faille critique dans Collabora Online pour compromettre Nextcloud
  34. La CNIL lève l’injonction contre Google après mise en conformité sur cookies et publicités dans Gmail
  35. Lumana et Convergint unissent leurs forces pour une vidéosurveillance IA mondiale
  36. L’ARMP forme les acteurs publics au Référentiel d’audit technique des marchés publics au CREFCoP
  37. Palo Alto Networks alerte sur une faille critique CVE-2026-0322 exploitée dans des attaques ciblant ses pare-feux
  38. MTN lance un Hackathon 2026 pour accélérer l’IA, la fintech et le réseau AI-RAN en Afrique
  39. Airtel Gabon et ZTE lancent la première antenne Massive MIMO FDD+TDD en Afrique centrale
  40. Axis Communications lance AXIS OS 13 : cybersécurité renforcée et intégration pour les dispositifs réseau

Toutes les actualités